En relación con este asunto, se pronunciaba hace unas semanas la Agencia Española de Protección de datos (AEPD), mediante Resolución N.º: PS/00078/2021 (ver aquí), respecto de una reclamación formulada por un ciudadano holandés, ante la autoridad de protección de datos de Países Bajos (Autoriteit Persoonsgegevens -AP) en la que indicaba que, en el momento de realizar el check in a la llegada de un hotel ubicado en España, le solicitaron el pasaporte y lo escanearon, a pesar de que el cliente se opusiese a que dicho documento se escaneara completamente, alegando que no todos los datos incluidos en el mismo eran necesarios, a lo que el empleado del hotel le respondió que dicho escaneo se realizaba siguiendo instrucciones de la Policía.
Conclusiones clave de la resolución
- Los datos recabados, salvo la fotografía, resultan necesarios para la ejecución del contrato en el que el interesado es parte y para el cumplimiento de una obligación legal aplicable al responsable del tratamiento.
- La AEPD considera que la entidad no ha justificado este interés legítimo, no consta la prueba de ponderación adecuada y no se ha informado debidamente al reclamante sobre esta base legitimadora.
- La recogida y utilización de la fotografía de los clientes supone un tratamiento de datos personales excesivo y se incumple lo establecido en el artículo 6 del RGPD.
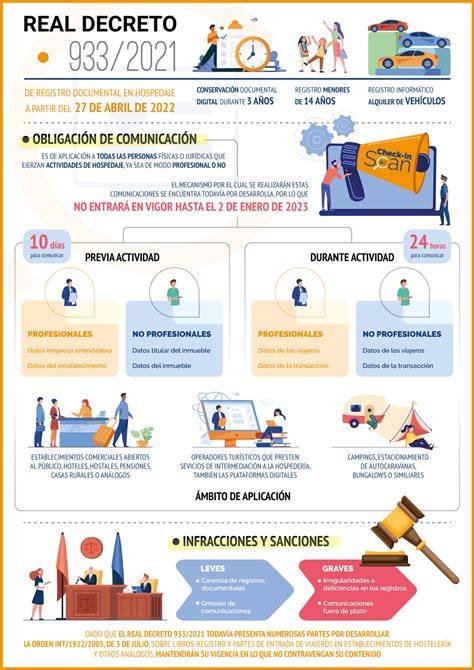
En la línea de la normativa española, el Real Decreto 933/2021 regula la obligación de registrar ciertos datos de los huéspedes para fines de seguridad pública, detallando que estos datos deben limitarse a lo necesario y que la recogida de una fotocopia, fotografía o escaneo del documento completo puede vulnerar el principio de minimización de datos del RGPD.
Qué dice la normativa y las interpretaciones de la AEPD
- El Real Decreto 933/2021 exige recoger determinados datos de los huéspedes, especificados en su Anexo I, para la finalidad de seguridad ciudadana.
- La AEPD, en su Nota de 17/06/2025, precisa que pedir una copia completa del documento de identidad vulnera el principio de minimización y supone un tratamiento excesivo.
- El DNI contiene datos no requeridos para cumplir la normativa (fotografía, fecha de caducidad, CAN, nombres de progenitores), incrementando el riesgo de suplantación de identidad.
- La verificación de identidad debe hacerse de forma visual en el momento de la entrega de los datos o mediante métodos alternativos seguros si el proceso es online.
La normativa también aclara límites en la entrega de copias para reservas online y establece medidas para evitar el almacenamiento de copias que aumenten el riesgo de suplantación.
Casos y sanciones relevantes de la AEPD
- La AEPD ha emitido resoluciones sancionando a hoteles que escanearon o almacenaron el DNI completo pese a la negativa del huésped.
- Las resoluciones citadas muestran que la verificación de identidad visual es suficiente y que cualquier tratamiento adicional debe justificarse y documentarse.
Procedimientos recomendados para establecimientos
- Recoger exclusivamente los datos exigidos por el Anexo I del Real Decreto 933/2021 (nombre, apellidos, nacionalidad, fecha de nacimiento, número y tipo de documento, fechas de entrada y salida).
- Verificar visualmente el documento de identidad en el check-in, sin fotocopiarlo ni almacenarlo.
- Si el proceso es online, usar métodos seguros de verificación (certificados digitales, verificación por medio de pago, códigos de confirmación enviados al teléfono o correo).
- Establecer un registro documental interno que refleje el tratamiento realizado y actualizar la política de privacidad para reflejar estos procesos.
Casos prácticos de aplicación
- Hotel Beverly Park de Blanes (Girona): escaneó el DNI completo y lo almacenó pese a la negativa del huésped. Resolución AEPD PS/00133/2025; multa inicial de 9.000 €, reducida a 5.400 €.
- Posada “El Azufral” (Cantabria): pretendió fotocopiar el DNI; multa de 1.500 € (ahora 1.200 € con pronto pago).
- Reserva online: solicitaba imagen completa del DNI para reservas online; resolución AEPD PS/00210/2025; multa de 2.000 €.
Aspectos prácticos para establecimientos
- Describir por escrito en la política de privacidad qué datos se recogen y con qué finalidad, y mantener actualizados los formularios de recopilación.
- Firmar contratos de encargo de tratamiento con terceros que accedan a datos del huésped y asegurar que cumplen la normativa.
- Incorporar avisos legales y políticas de cookies en la web, informando sobre tratamiento de datos y derechos ARCO.
- Realizar un análisis de riesgos y, si es necesario, una evaluación de impacto para proteger derechos y libertades de los interesados.
¿Qué hacer si te piden una fotocopia del DNI?
- Preguntar qué datos se recogerán, con qué finalidad y cuánto tiempo se conservarán.
- Negarte a entregar una copia completa y mostrar solo el original para verificación visual.
- Solicitar información por escrito si insisten en entregar una copia.
- Presentar una reclamación ante la AEPD si se consideran vulnerados los derechos, aportando pruebas.
Conclusiones y guía para huéspedes
La obligación de los alojamientos de registrar los datos de sus clientes no implica que puedan conservar copias completas de documentos de identidad. La AEPD ha dejado claro que estas prácticas vulneran el RGPD y ha comenzado a sancionar a quienes las realizan. Mostrar el documento para comprobar la identidad es suficiente para cumplir con la ley.